Статті про антифрод- і AML-моніторинг. Релізи й новини продукту — у розділі Новини.
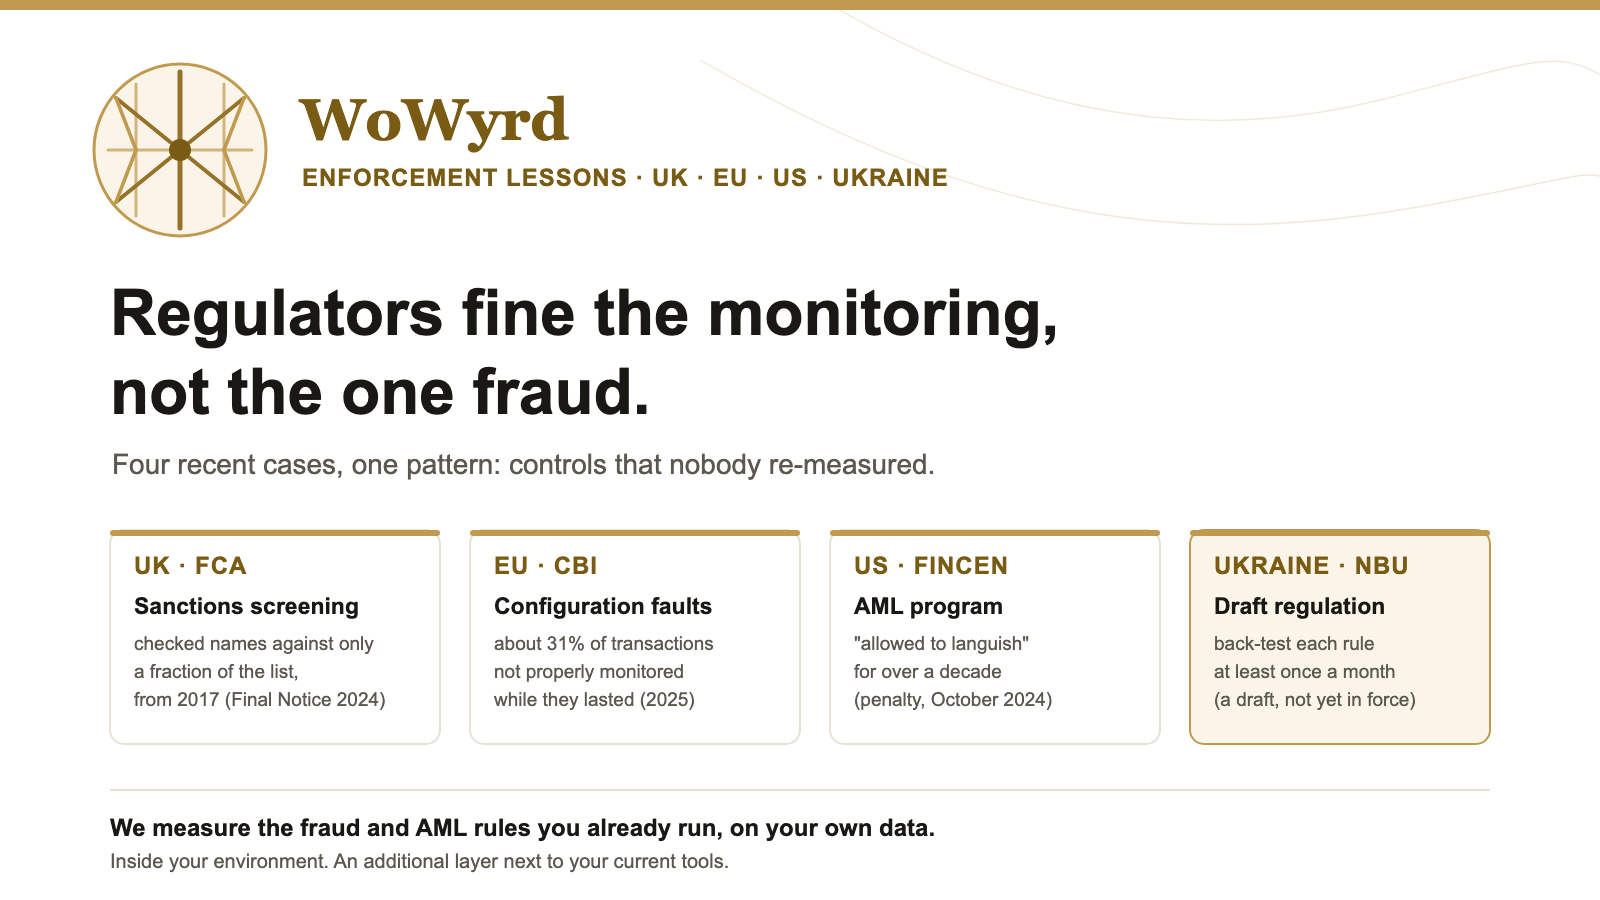
Регулятори штрафують за моніторинг, а не за одне шахрайство
Більшість штрафів за фінансові злочини — не за одне шахрайство, яке проскочило. Вони за моніторинг,
який ніхто не переміряв.
Чотири недавні випадки з чотирьох юрисдикцій показують одну й ту саму закономірність.
Велика Британія. У січні 2023 року Starling Bank виявив, що з 2017 року його
автоматичний санкційний скринінг перевіряв клієнтів лише за «часткою імен зі Зведеного списку». Власний
перегляд банку знайшов ширші проблеми, зокрема в «тестуванні та калібруванні систем скринінгу» і
«відсутності управлінської інформації про обсяги та тренди алертів». FCA оштрафувало банк на £28 959 426
за це та інші недоліки контролів фінансових злочинів (Final Notice, 27 вересня 2024).
ЄС. Центральний банк Ірландії оштрафував Coinbase Europe на €21 464 734 (6 листопада
2025). Через помилки «в конфігурації системи моніторингу транзакцій» 30 442 437 транзакцій на понад
€176 млрд не пройшли належного моніторингу. Це близько 31% усіх транзакцій за час, поки діяли помилки.
Повторний моніторинг тривав майже три роки і дав 2 708 повідомлень про підозрілі транзакції.
США. У рекордному штрафі FinCEN на $1,3 млрд проти TD Bank (10 жовтня 2024) сказано:
«Понад десять років TD Bank дозволяв своїй програмі ПВК занепадати». За словами FinCEN, банк «дозволяв
трильйонам доларів транзакцій щороку залишатися без моніторингу».
Україна. У 2025 році НБУ ухвалив 46 рішень про штрафи для банків на загальну суму
426 292 735 грн і 59 рішень про штрафи для інших установ на 159 897 206 грн. Це штрафи за порушення
законодавства про фінансовий моніторинг, валютного та санкційного законодавства (Річний звіт НБУ 2025).
Проєкт постанови НБУ про контроль за платіжними операціями йде далі: він вимагає від надавачів платіжних
послуг переглядати кожне правило бек-тестуванням не рідше одного разу на місяць. Це досі проєкт.
Закономірність проста. Правило чи сценарій налаштовують один раз. Потім змінюються бізнес, дані та списки.
Ніхто не перевіряє, чи контроль досі робить свою роботу, — доки цього не зробить регулятор або
інцидент.
Тому корисно питати не лише «чому ми пропустили цей платіж?», а й «звідки ми знаємо, що наш моніторинг досі працює?».
На це питання WoWyrd відповідає вашими даними. Ми вимірюємо антифрод- та AML-правила, які у
вас уже працюють, у вашому середовищі. Ми відтворюємо ваші правила і порівнюємо результат із
тим, що ваш рушій справді записав у журнал. Звіт показує, які правила спрацьовують даремно, що вони
пропускають, і які пороги переналаштувати. Це додатковий шар поруч із вашими поточними інструментами. Якщо ваші правила роблять свою
роботу, звіт так і скаже.
Ваші дані залишаються у вас.
А якщо ваша команда вже переміряє свої правила: як часто і що змусило вас почати?
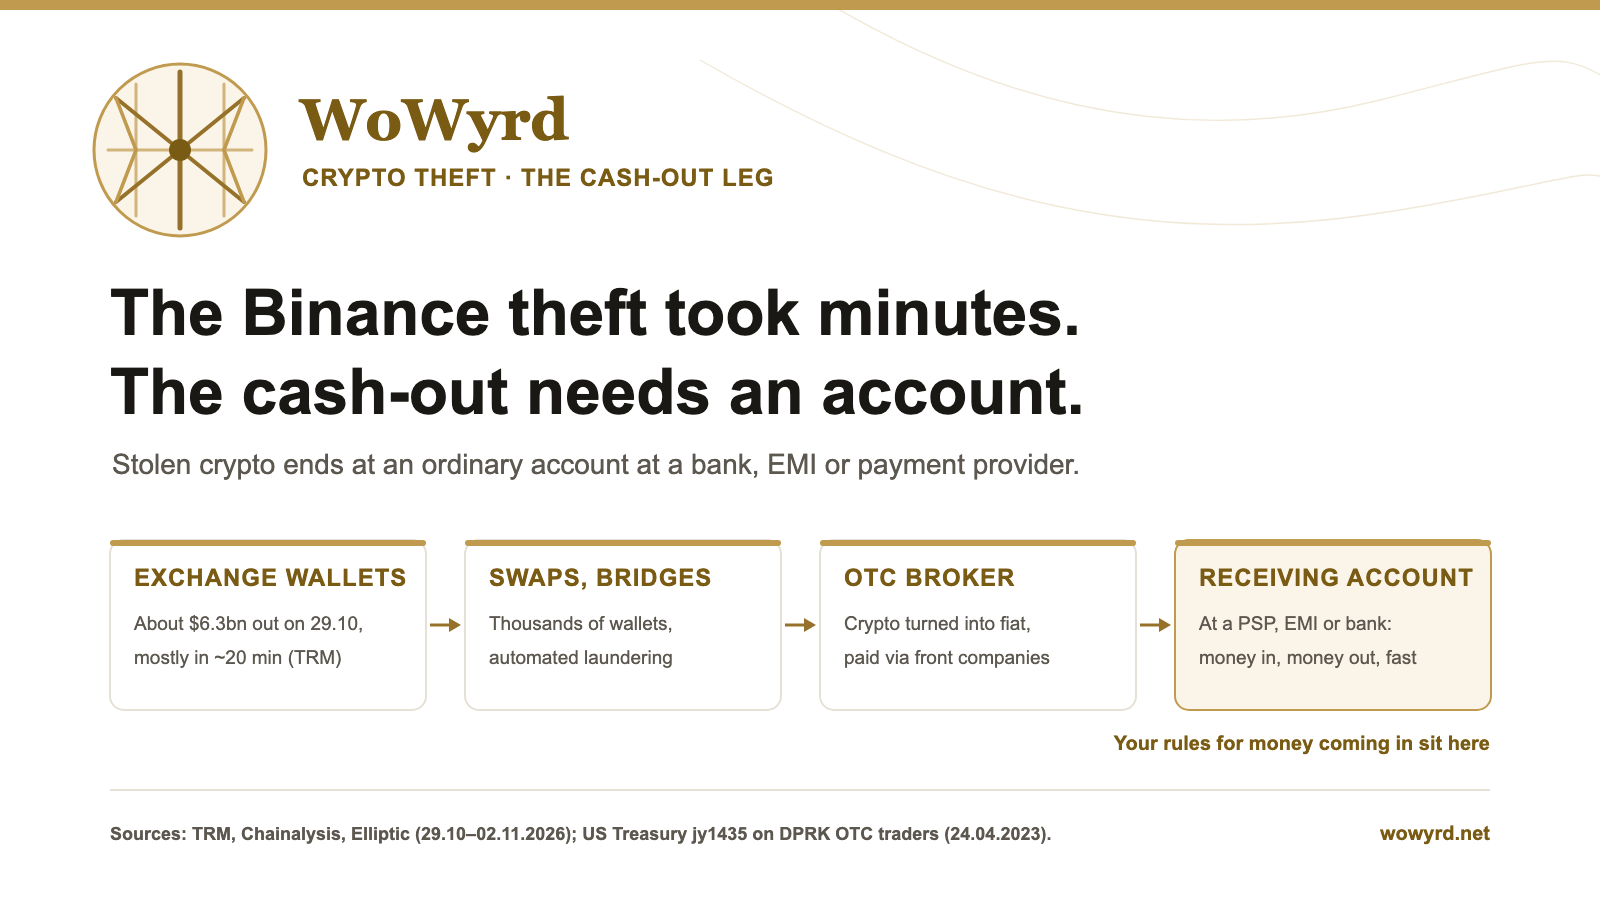
Крадіжка з Binance тривала хвилини. Для виведення в гроші потрібен рахунок.
Уперше опубліковано в LinkedIn 2 листопада 2026 року. Цифри станом на цю дату.
29 жовтня з Binance вивели близько $6,3 млрд. Більшість — приблизно за 20 хвилин (TRM Labs).
ФБР пов'язало крадіжку з Північною Кореєю.
Галузеві партнери швидко заморозили велику частину. Станом на 2 листопада, за підрахунком Elliptic, $2,85 млрд було заморожено або вилучено. Близько $3,28 млрд ще були під контролем зловмисників, і лише незначну суму, схоже, перевели в готівку.
Тож найважче для злодіїв було ще попереду: перетворити криптовалюту на гроші, які можна витратити.
Публічні документи показують, як це вже робили:
Після крадіжки в Bybit у 2025 році ФБР написало, що кошти «будуть і далі відмиватися й зрештою конвертуватися у фіатну валюту» (FBI IC3, 26.02.2025).
У 2023 році Мінфін США запровадив санкції проти двох OTC-трейдерів криптовалюти. Один із них конвертував криптовалюту, вкрадену північнокорейськими зловмисниками, у фіат, з виплатами компаніям, зокрема фіктивним (Treasury, 24.04.2023).
30 жовтня Chainalysis і TRM Labs сказали CNBC, що хакери дедалі частіше користуються професійними мережами відмивання, зокрема OTC-покупцями, щоб дістатися фіату.
Наприкінці цього ланцюжка — звичайний рахунок у банку, EMI чи платіжного провайдера. Гроші приходять від брокера чи «торгової компанії» і йдуть далі. Проєкт настанов FCA описує схему дропів як «швидке розпорошення коштів мережею рахунків (часто за кілька хвилин після надходження)».
Щоб було ясно: ми не захищаємо гаманці біржі й не відстежуємо монети в блокчейні. Це роблять інструменти блокчейн-аналітики.
Питання для фірми, у якій відкритий цей рахунок-отримувач: чи спрацьовують ваші правила для вхідних грошей на цю схему і як часто вони спрацьовують даремно? Ми вимірюємо антифрод- і AML-правила, які вже працюють у вас, на ваших даних, у вашому середовищі.
Якщо ви відповідаєте за ризики шахрайства чи фінансових злочинів у PSP, EMI або банку: коли на один із ваших рахунків приходять гроші із сервісу, що обмінює криптовалюту на гроші, що ви бачите першим?
Уперше опубліковано в LinkedIn 24 жовтня 2026 року.
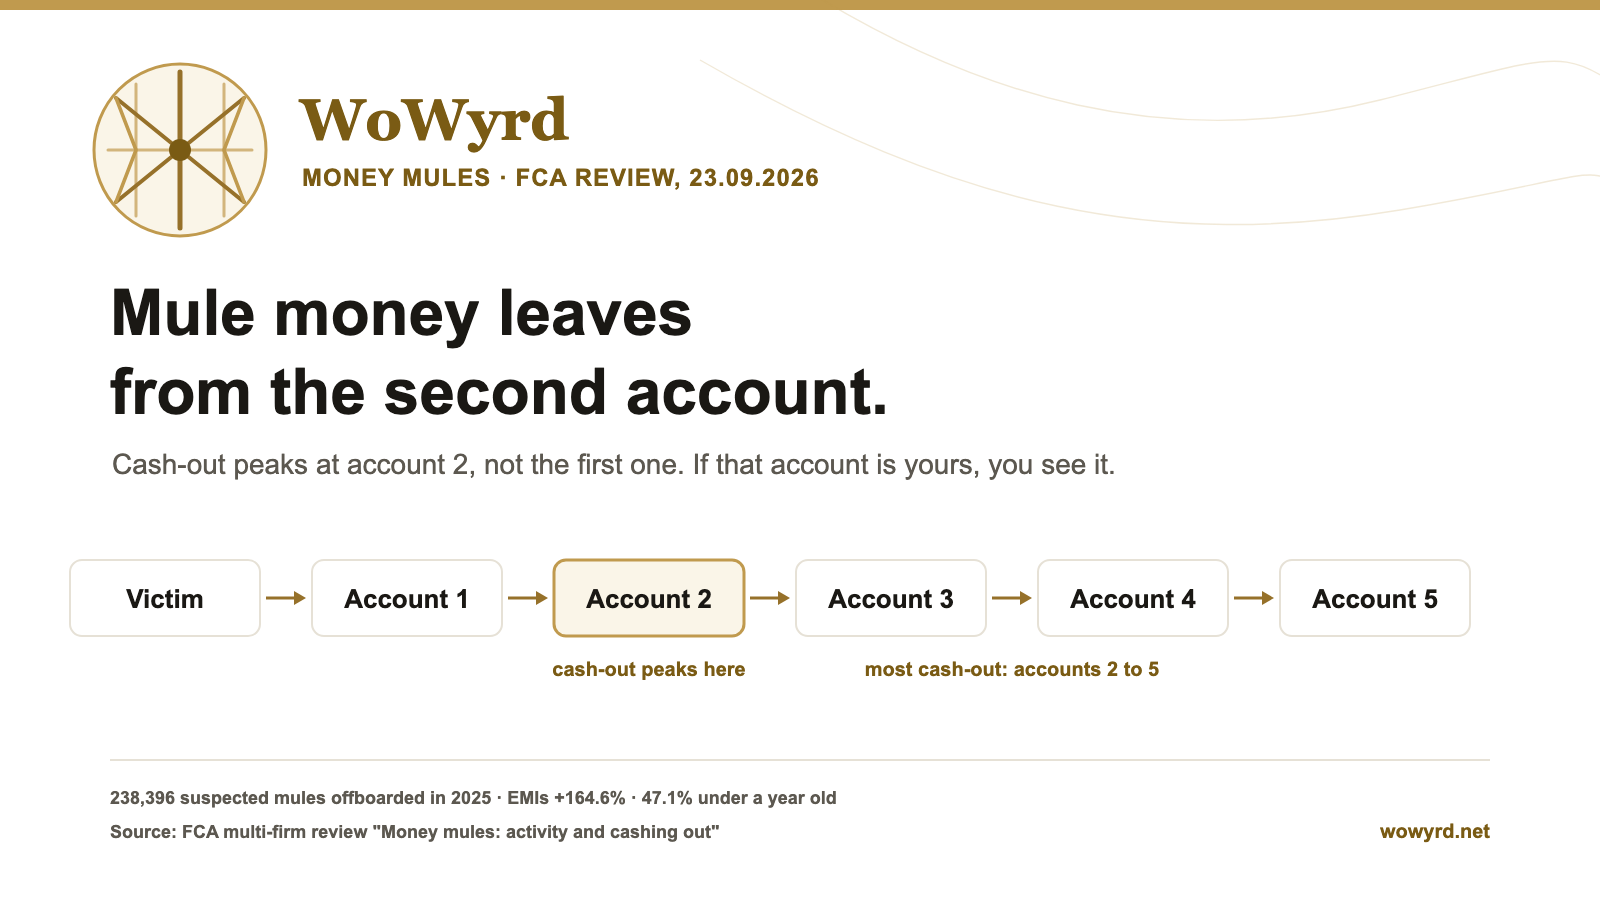
Де гроші дропів насправді виходять із системи?
Не на першому рахунку. На другому.
FCA перевірило 35 британських банків, будівельних товариств, платіжних установ і установ електронних грошей. Його висновки, опубліковані 23 вересня 2026 року:
У 2025 році фірми закрили 238 396 рахунків, підозрюваних як дроп-рахунки; у 2023 році їх було 184 935.
Найбільше зростання в установах електронних грошей: 164,6% порівняно з 2024 роком.
47,1% закритих рахунків існували менше ніж рік.
Виведення коштів «переважно зосереджене між другим і п'ятим дроп-рахунком», а пік припадає на другий.
Найчастіше гроші виводили через платежі карткою.
Сигнал FCA фірмам: дивіться далі за перший рахунок-отримувач.
Цей другий рахунок — чийсь клієнт. Якщо ваш, то саме ви бачите, як гроші приходять і йдуть. У Великій Британії ви ще й платите половину відшкодування жертві, коли отримуєте гроші від APP-шахрайства. В Україні 28 жовтня 2026 року Верховна Рада ухвалила законопроєкт № 16013 про «дропів», а НБУ називає банки першою лінією захисту.
Тож питання для фірми-отримувача просте: чи спрацьовують ваші правила для вхідних грошей на цю схему і як часто вони спрацьовують даремно? Ми вимірюємо антифрод- і AML-правила, які вже працюють у вас, на ваших даних, у вашому середовищі.
Одне чесне обмеження: одна фірма бачить лише свою ланку ланцюжка. Щоб бачити весь ланцюжок, фірмам потрібно обмінюватися інформацією, і FCA вказує саме туди.
Якщо ви працюєте в EMI чи PSP: коли гроші приходять і йдуть за кілька хвилин, хто дивиться на це першим і як швидко?
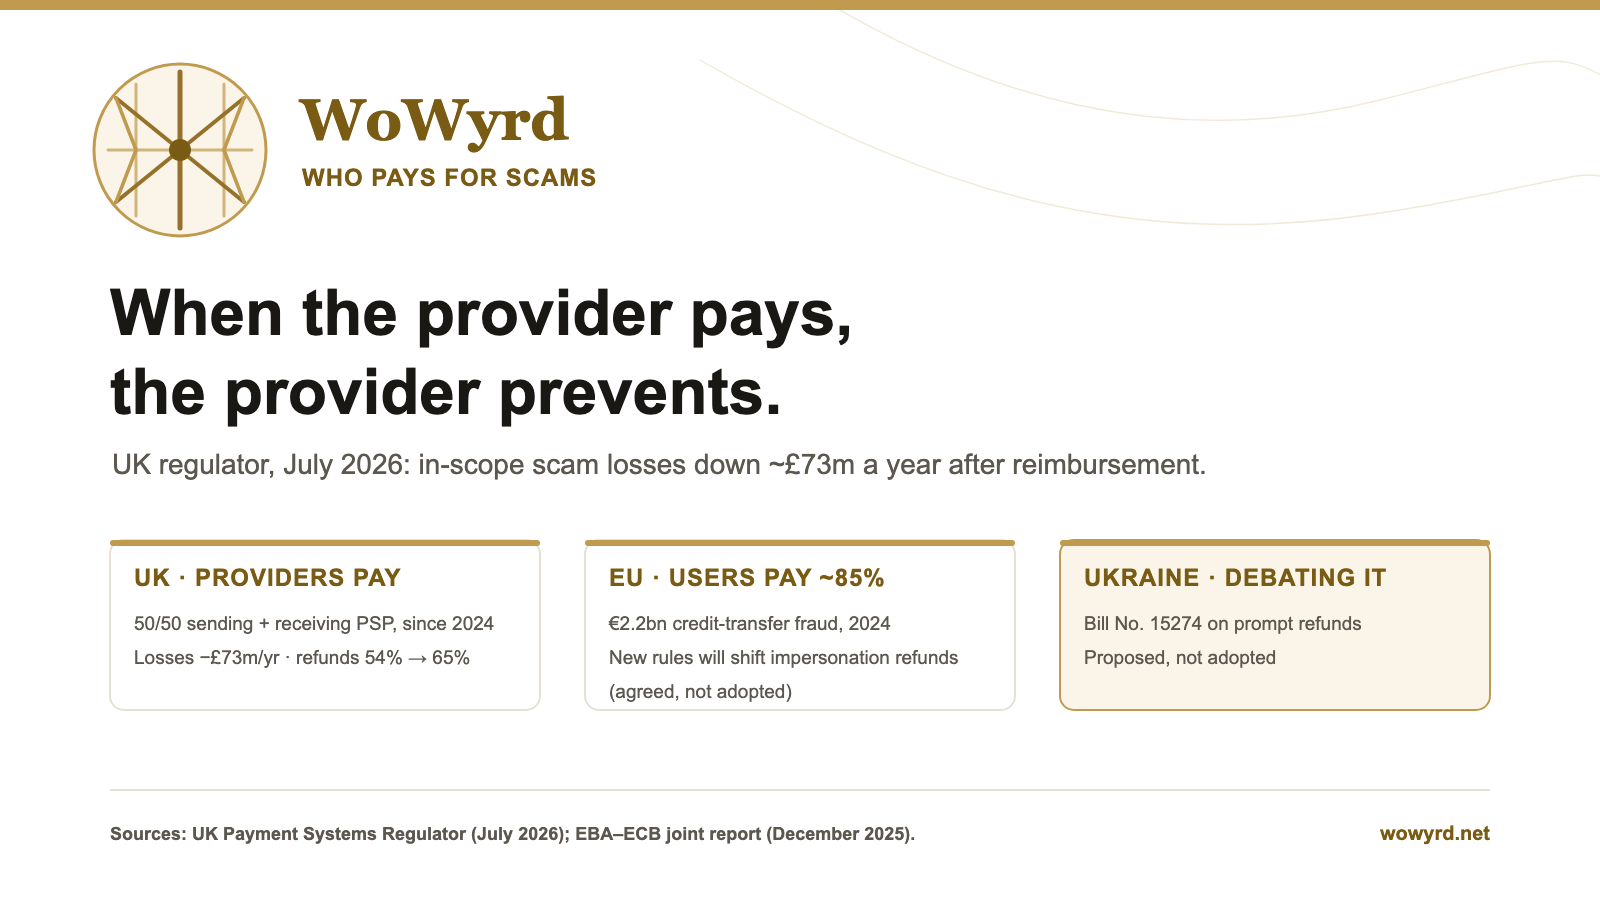
Коли платить провайдер, він і запобігає шахрайству
Уперше опубліковано в LinkedIn 19 жовтня 2026 року.
Хто платить, коли клієнта вмовили переказати гроші шахраєві?
У Великій Британії з жовтня 2024 року відповідь така: платіжні провайдери. Фірма відправника і фірма отримувача ділять відшкодування 50/50. У липні 2026 року британський Регулятор платіжних систем (PSR) опублікував незалежну оцінку першого року. Втрати від шахрайства в межах правила впали, за оцінкою, на £73 млн на рік. Жертвами шахраїв стали майже на 35 000 людей менше. Частка відшкодованих заяв зросла з 54% до 65%. Висновок регулятора: фірми інвестують у запобігання.
У ЄС у 2024 році користувачі все ще несли близько 85% втрат від шахрайства з кредитовими переказами, загалом €2,2 млрд (спільний звіт EBA–ECB). Новий Регламент про платіжні послуги (PSR) політично погоджено в листопаді 2025 року, але ще не ухвалено. Коли він почне діяти, частина цих втрат перейде на провайдерів: відшкодування, коли шахрай видає себе за банк, і відповідальність там, де запобігання було недостатнім.
В Україні законопроєкт № 15274 пропонує швидко повертати кошти за шахрайськими операціями. Це пропозиція, а не закон, і банківська асоціація проти нього. Напрям той самий.
Закономірність проста: коли провайдер платить за шахрайство, він починає зупиняти його до того, як гроші підуть. Відшкодування після факту дороге. Пауза перед платежем дешева.
Пауза допомагає, лише якщо правила за нею спрацьовують на правильних платежах. Ми вимірюємо антифрод- і AML-правила, які вже працюють у вас, на ваших даних, у вашому середовищі.
Якщо ви керуєте протидією шахрайству в платіжному провайдері у Великій Британії чи ЄС: що змінилося у вашій команді, коли відшкодування стало вашими витратами?